
Control interno en una pyme: los controles mínimos para que no se pierda plata ni mercadería
El control interno en una pyme es el conjunto de reglas y revisiones que impide que alguien se lleve plata o mercadería, o tape un error, sin que otro lo note. Lo mínimo: separar quién autoriza, quién maneja los bienes, quién registra y quién revisa; conciliar caja, banco y stock, y que el sistema pida permiso y deje rastro.
Última actualización: 6 de octubre de 2026 · Nicolás Guerrero Mauad, área de tecnología de Contadores Córdoba
Contenido de esta página: qué es · componentes de COSO · por qué se pierde plata · separar funciones · controles por circuito · controles del ERP · matriz de controles · primeros 30 días · errores · preguntas frecuentes
¿Qué es el control interno y para qué le sirve a una pyme?
El control interno es, según el marco COSO, un proceso que llevan adelante el directorio, la dirección y el resto del personal para dar una seguridad razonable de que la empresa cumple sus objetivos de operaciones, de información y de cumplimiento de normas (COSO, 2013, p. 3). Dentro de las operaciones entra cuidar los bienes para que no se pierdan.
Cuatro ideas del marco sirven para bajarlo a una pyme:
- Lo hacen personas, no solo manuales, sistemas y formularios (COSO, 2013, p. 3).
- Da seguridad razonable, no absoluta: lo pueden saltear la dirección, dos personas que se ponen de acuerdo o un error simple (COSO, 2013, p. 9).
- Se adapta al tamaño: en una entidad chica puede ser menos formal y menos estructurado y aun así funcionar (COSO, 2013, p. 2).
- El «directorio» incluye al dueño o a los socios (COSO, 2013, p. 1).
En la práctica, el control interno contesta cuatro preguntas sobre cada movimiento de plata o mercadería: quién lo autorizó, quién lo hizo, dónde quedó registrado y quién lo revisó.
¿Cuáles son los 5 componentes del control interno según COSO?
Los 5 componentes del control interno según COSO son el ambiente de control, la evaluación de riesgos, las actividades de control, la información y comunicación, y las actividades de supervisión (COSO, 2013, pp. 4-5). El marco los desarrolla en 17 principios; dos importan especialmente en una pyme (criterio práctico): considerar la posibilidad de fraude al evaluar riesgos y aplicar controles generales sobre la tecnología (COSO, 2013, pp. 6-7).
| Componente | Qué es (COSO, 2013, pp. 4-5) | Pregunta para tu pyme (adaptación práctica) |
|---|---|---|
| Ambiente de control | Normas, procesos y estructura; el tono lo marca la dirección | ¿Está escrito quién autoriza qué y hasta qué monto? |
| Evaluación de riesgos | Identificar lo que puede impedir cumplir los objetivos | ¿Dónde podría perderse plata o mercadería sin que nadie lo note? |
| Actividades de control | Autorizaciones, verificaciones, conciliaciones, revisiones | ¿Qué control hay en cada circuito y quién lo hace? |
| Información y comunicación | Información de calidad y que cada uno sepa qué le toca | ¿El sistema da los reportes y el equipo sabe qué se revisa? |
| Actividades de supervisión | Evaluar si cada componente está y funciona | ¿Alguien verifica cada mes que los controles se hicieron? |
Las actividades de control pueden ser preventivas o detectivas (COSO, 2013, p. 4): un control preventivo frena el problema antes, como una aprobación; uno detectivo lo encuentra después, como una conciliación. Una pyme necesita los dos.
¿Por qué se pierde plata en una empresa chica?
Se pierde plata en una empresa chica por los mismos huecos que en el fraude en general: controles que faltan, se saltean o nadie revisa. Lo muestra, para organizaciones de todos los tamaños, el informe de la Association of Certified Fraud Examiners sobre 2.402 casos de fraude ocupacional (personas que usaron su puesto para enriquecerse con los recursos de su organización) investigados entre enero de 2024 y septiembre de 2025 (ACFE, 2026, pp. 6 y 106):
- En el 33 % de los casos, la debilidad principal fue la falta de controles internos; en el 19 %, controles salteados, y en el 18 %, falta de revisión de la dirección: entre las tres, el 70 % (p. 49).
- Las organizaciones de menos de 100 empleados tuvieron una pérdida mediana de USD 126.000, casi igual que las de 10.000 o más (USD 123.000), pero en las chicas pesa más sobre los ingresos (p. 32).
- En las chicas son más frecuentes los fraudes con pagos y cobros: pagar facturas falsas, infladas o de compras personales (28 % contra 18 % en las grandes), quedarse con un cobro antes de registrarlo (17 % contra 6 %) y adulterar o desviar cheques y transferencias (18 % contra 8 %) (pp. 34 y 106).
- Un fraude típico duró 12 meses antes de detectarse (p. 4).
No es una muestra de pymes locales: de 108 casos de América Latina y el Caribe, 2 son de Argentina y 5 de Chile (ACFE, 2026, pp. 88-89). Sirve para saber dónde mirar.
El triángulo del fraude explica la conducta fraudulenta por la presencia conjunta de presión, oportunidad y racionalización (Yaseen, 2022); con procesos, el dueño puede cerrar la oportunidad (criterio práctico).
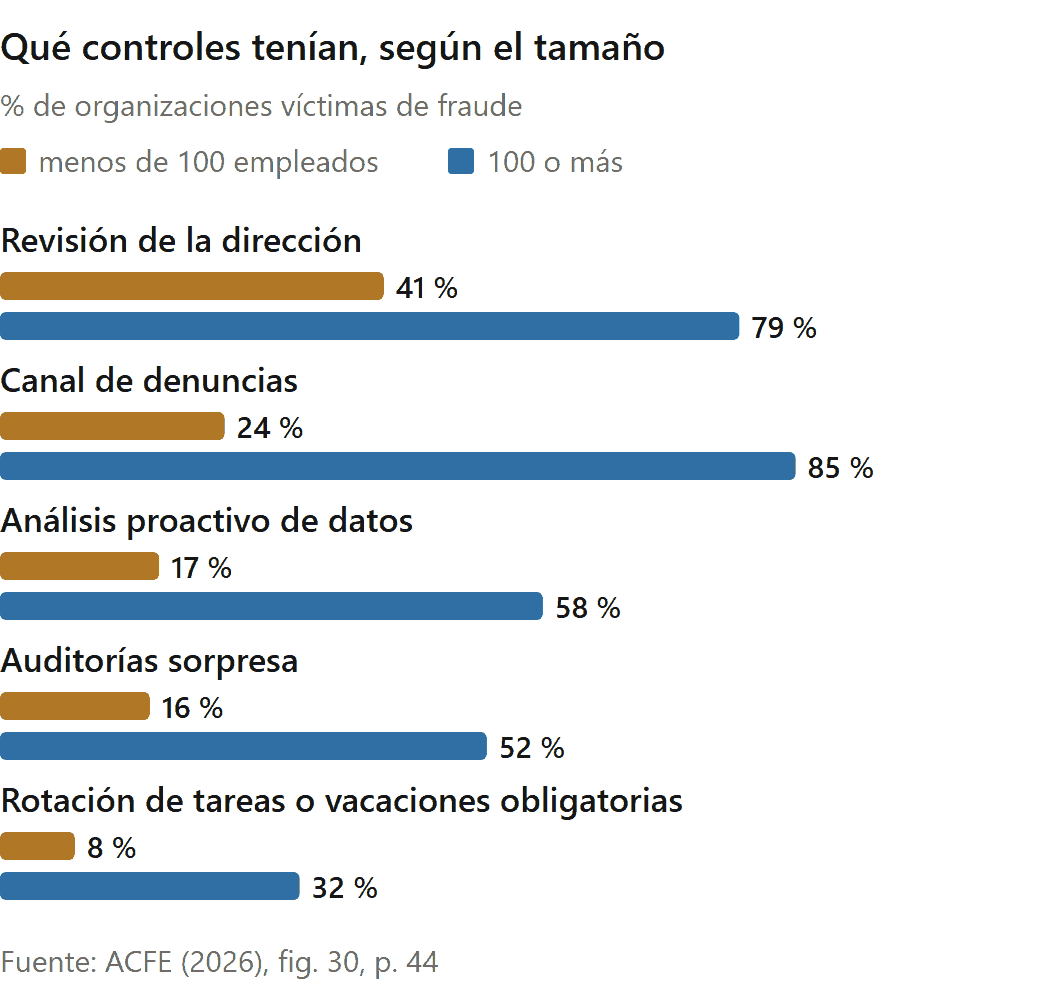
El gráfico compara qué porcentaje de organizaciones víctimas tenía cada control, chicas (menos de 100 empleados) contra grandes: revisión de la dirección, 41 % y 79 %; canal de denuncias, 24 % y 85 %; análisis proactivo de datos, 17 % y 58 %; auditorías sorpresa, 16 % y 52 %; rotación de tareas o vacaciones obligatorias, 8 % y 32 % (ACFE, 2026, p. 44).
Los 18 controles estudiados se asociaron con pérdidas menores y detección más rápida (ACFE, 2026, p. 39). Cuatro que una pyme puede aplicar sin estructura grande:
| Control (ACFE, 2026, p. 40) | Pérdida mediana con el control | Sin el control | Diferencia |
|---|---|---|---|
| Revisión de la dirección | USD 84.000 | USD 186.000 | −55 % |
| Análisis proactivo de datos | USD 70.000 | USD 150.000 | −53 % |
| Auditorías sorpresa | USD 74.000 | USD 149.000 | −50 % |
| Rotación de tareas o vacaciones obligatorias | USD 65.000 | USD 128.000 | −49 % |
Es una asociación, no una prueba de causa.
¿Cómo se separan las funciones cuando hay pocas personas?
Las funciones se separan, cuando hay pocas personas, repartiendo los pasos críticos para que nadie maneje un bien y a la vez lo registre o lo revise; lo que no se puede repartir se compensa con revisiones del dueño. La separación de funciones reparte custodia, registro, revisión y verificación entre personas distintas, y la automatización tienta a abandonarla (Stein Smith, 2020). Cuando no es práctica, COSO indica elegir controles alternativos (COSO, 2013, p. 4).
| Función | Ejemplo en compras y pagos | Combinación riesgosa (criterio práctico) |
|---|---|---|
| Autorizar | Aprobar la compra y liberar el pago | Con custodiar: aprobar algo para uno mismo |
| Custodiar | Recibir la mercadería; manejar la caja | Con registrar: sacar y tapar |
| Registrar | Cargar la factura contra el remito | Con revisar: nadie controla al que carga |
| Revisar | Conciliar el banco y la cuenta del proveedor | Con lo que uno mismo hizo |
Ejemplo ilustrativo: una distribuidora tiene tres personas en administración y depósito: el dueño, una administrativa y un encargado.
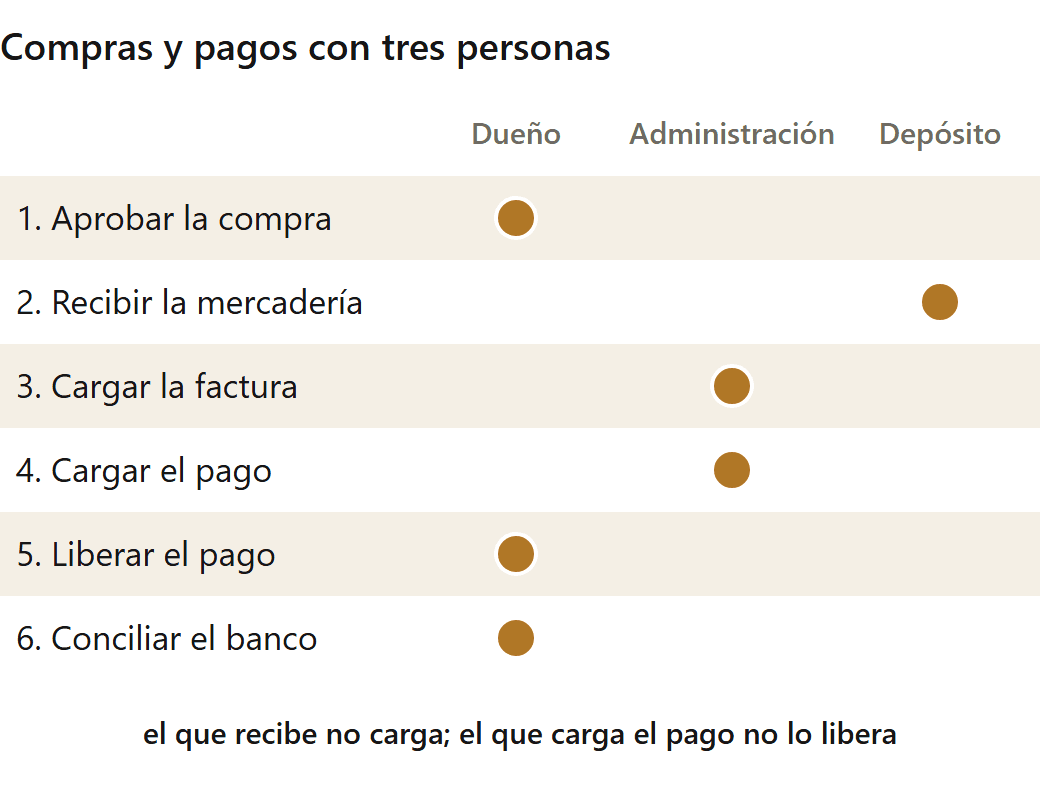
El diagrama reparte seis pasos de una compra: el dueño la aprueba; el encargado recibe la mercadería; la administrativa carga la factura contra el remito y carga el pago en el banco; el dueño libera el pago y concilia el banco. El que recibe no carga, y el que carga el pago no lo libera.
Cuando no alcanza la gente, compensá con controles alternativos (criterio práctico):
- Leé el extracto bancario completo cada semana, no solo el saldo.
- Usá doble firma en los pagos: un usuario carga la transferencia y otro la autoriza; consultá con tu banco cómo configurarlo.
- Hacé arqueos y conteos sin aviso, en días que no se repitan.
- Que las vacaciones se tomen y algunas tareas roten: mientras alguien no está, aparece lo que estaba tapado.
- Revisá los reportes de excepción del sistema con alguien que no los generó.
¿Qué controles mínimos necesita cada circuito?
Los controles mínimos que necesita cada circuito combinan un paso preventivo y uno detectivo. Quién carga y quién controla cada proceso está resumido en mi empresa está desordenada: por dónde empezar; acá va el detalle.
Caja y arqueo
El arqueo compara el efectivo contado con lo que dice el sistema, al cierre de cada día y, a veces, sin aviso. Cuenta alguien distinto del que cobra, o el cajero delante de otra persona, y se firma.
Ejemplo ilustrativo (números inventados): la caja abre con $ 50.000; el sistema registra $ 380.000 de cobros en efectivo; hay $ 45.000 de pagos menores con comprobante y se depositaron $ 300.000. Tendría que haber 50.000 + 380.000 − 45.000 − 300.000 = $ 85.000. Se cuentan $ 79.500: faltan $ 5.500. La diferencia se anota con su explicación; si se repite, es una señal.
Bancos y conciliación
La conciliación bancaria compara el saldo del sistema con el del extracto y explica cada partida que está en uno y no en el otro. Los métodos activos de detección, como la conciliación de cuentas, se asociaron con pérdidas menores y con fraudes descubiertos hasta cuatro veces más rápido que por métodos pasivos, como la casualidad (ACFE, 2026, p. 24).
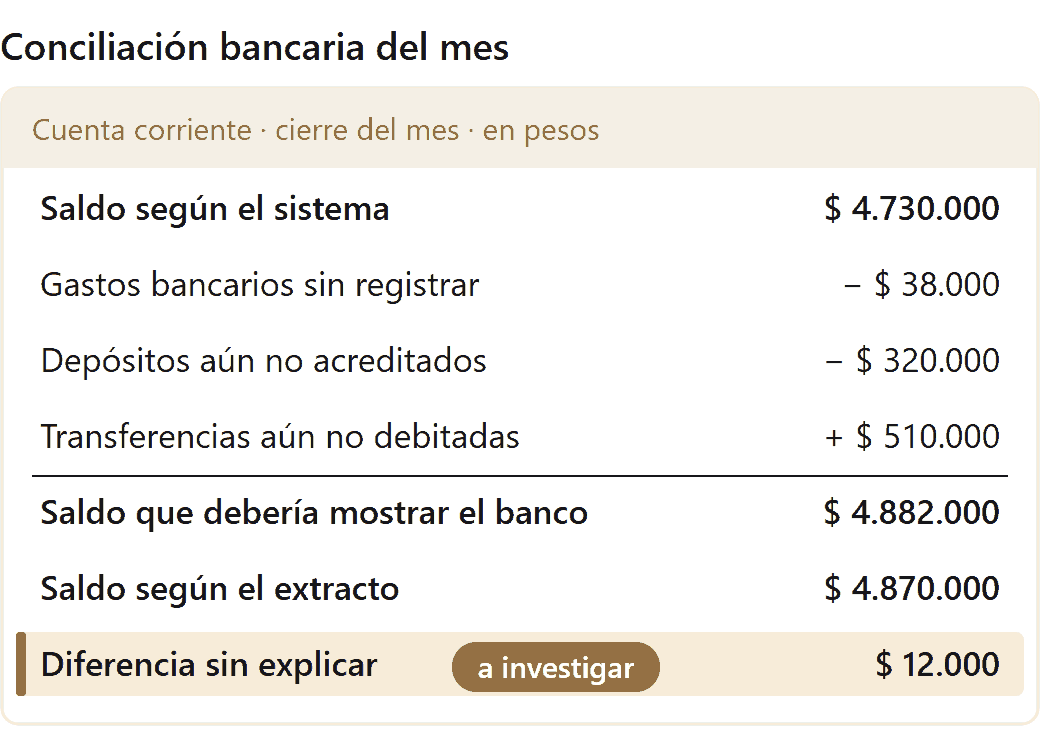
El reporte muestra una conciliación de ejemplo: el sistema dice $ 4.730.000 y el extracto, $ 4.870.000. Restando gastos bancarios sin registrar ($ 38.000) y depósitos aún no acreditados ($ 320.000), y sumando transferencias aún no debitadas ($ 510.000), el banco debería mostrar $ 4.882.000. Quedan $ 12.000 sin explicar, que se investigan antes de cerrar el mes: puede ser un cobro cargado dos veces.
Compras y pagos
Ningún pago sale sin orden de compra aprobada, remito y factura que coincidan. En un ERP, el módulo de compras y recepción lleva lo recibido a cuentas a pagar y al stock (Ng, Ip y Lee, 1998), y el control de tres vías cruza orden de compra, factura y remito antes de programar el pago (Langenwalter, 2000). El alta de un proveedor y el cambio de su cuenta bancaria los aprueba alguien que no paga, y se confirman por otro canal: ACFE da como ejemplo de fraude desviar a una cuenta propia una transferencia dirigida a un proveedor (ACFE, 2026, p. 106).
Ventas, precios y cobranzas
Toda venta sale de un comprobante del sistema, y anular, emitir notas de crédito o descontar fuera de lista pide permiso. La fuga de margen es la ganancia que se pierde por descuentos excesivos, regalos y procesos de precios deficientes (Meehan, Simonetto, Montan y Goodin, 2011); para cuidarla, que los precios los cambie una sola persona (criterio práctico). La antigüedad de saldos agrupa lo adeudado según su edad para marcar lo vencido y activar la cobranza (Berman, Knight y Case, 2013); si un cliente dice que pagó y figura vencido, puede haber un cobro desviado.
Una vez por mes, cruzá las ventas y compras del sistema con los registros fiscales:
- Para Argentina: consultá con tu contador cómo descargar de ARCA los comprobantes emitidos y recibidos de tu CUIT.
- Para Chile: el Registro de Compras y Ventas del SII se abastece de los documentos tributarios electrónicos que recibe el SII (Servicio de Impuestos Internos, s. f.); lo que figura ahí y no en el sistema, o al revés, se explica.
Stock y ajustes
El control detectivo del stock es el conteo cíclico: el personal de depósito cuenta cada día una parte chica de los artículos y corrige los errores que encuentra (Krajewski, Malhotra y Ritzman, 2018); el método está en cómo controlar el inventario. El preventivo: nadie ajusta stock sin motivo cargado y sin aprobación de alguien distinto de quien contó. Las causas de las diferencias están en diferencias de inventario y quiebres de stock.
¿Qué controles trae el ERP y cuáles hay que activar?
Los controles que trae un ERP son de acceso, de aprobación y de registro, y cuáles hay que activar depende de cada empresa y de cada sistema. Los controles sobre quién puede tocar los programas, cargar o modificar datos y revisar los resultados tienen que seguir aunque el procesamiento se automatice (Stein Smith, 2020). El reparto de permisos por rol está en tengo un ERP y nadie lo usa bien; lo que conviene controlar:
- Un usuario por persona, sin claves compartidas.
- Anulaciones y notas de crédito solo con permiso.
- Cambios de precio y descuentos en una sola persona.
- Ajustes de stock con motivo y aprobación.
- Alta y cambio de cuenta bancaria de proveedores con aprobación.
- Cierre de períodos, para que nadie modifique meses cerrados.
- Registro de cambios: quién, cuándo y qué valor había antes.
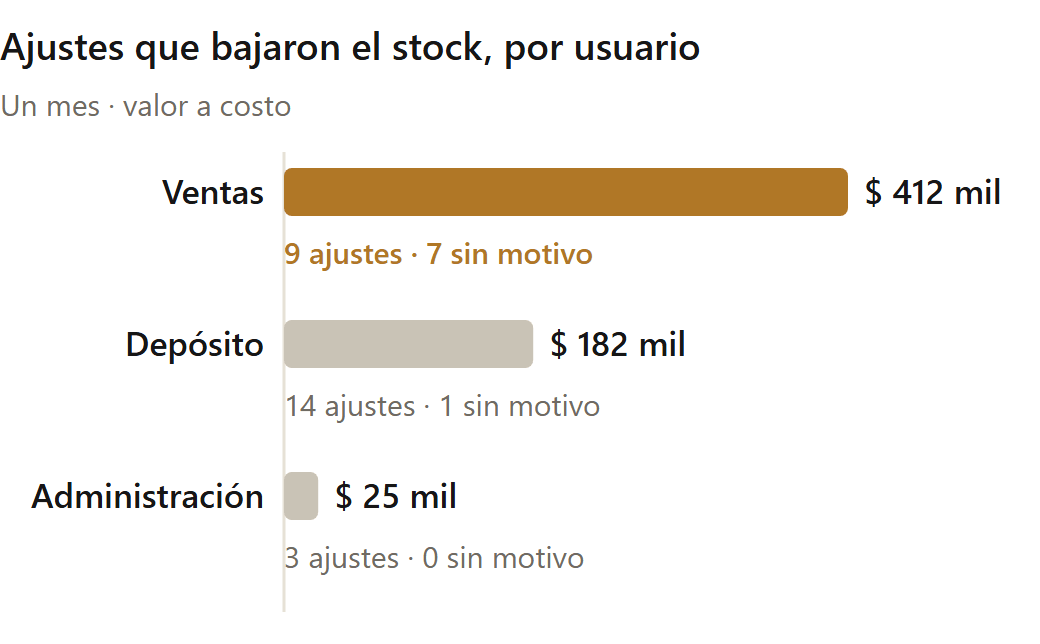
El gráfico muestra los ajustes que bajaron el stock en un mes, por usuario y a costo: ventas hizo 9 por $ 412.000, 7 sin motivo; depósito, 14 por $ 182.000, 1 sin motivo; administración, 3 por $ 25.000, todos con motivo. Son 26 ajustes por $ 619.000, con dos alertas: ventas no debería poder ajustar stock, y 7 de sus 9 ajustes no tienen motivo. Leer este reporte cada mes es una versión sencilla de lo que ACFE llama análisis proactivo de datos (criterio práctico).
La lógica vale igual en los dos países; la configuración está en implementación de ERP para pymes en Córdoba y Argentina y en Chile.
¿Cómo se arma una matriz de controles?
Una matriz de controles se arma con una fila por riesgo y, para cada uno, el control que lo cubre, su tipo, cada cuánto se hace, quién lo hace y qué evidencia deja. Un ejemplo para una pyme comercial:
| Riesgo | Control | Tipo | Frecuencia | Responsable | Evidencia |
|---|---|---|---|---|---|
| Faltante de efectivo | Arqueo | Detectivo | Diario y sin aviso | Alguien distinto del cajero | Arqueo firmado |
| Pago sin respaldo | Orden, remito y factura coinciden | Preventivo | Cada pago | Administración | Pago vinculado a la factura |
| Pago desviado | Cambio de cuenta de proveedor aprobado | Preventivo | Cada cambio | Dueño | Historial de cambios |
| Salida bancaria no autorizada | Doble firma | Preventivo | Cada pago | Dueño | Registro del banco |
| Partida bancaria sin explicar | Conciliación | Detectivo | Mensual o semanal | Dueño | Conciliación firmada |
| Venta anulada y cobrada | Permiso para anular | Preventivo | Permanente | Dueño | Reporte de anulaciones |
| Mercadería sin registro | Conteo cíclico y ajuste aprobado | Detectivo y preventivo | Diario y mensual | Depósito y administración | Reporte de ajustes |
| Cobro desviado | Antigüedad de saldos | Detectivo | Semanal | Administración y dueño | Listado revisado |
Una fila sirve si tiene responsable y evidencia: la supervisión, el quinto componente de COSO, consiste en verificar que cada control esté y funcione (COSO, 2013, p. 5).
¿Cómo empezar con el control interno en 30 días?
Para empezar con el control interno en 30 días conviene ir de lo que más plata expone a lo que menos, un frente por semana (criterio práctico):
- Semana 1, accesos: anotá quién hace qué, da de baja los usuarios sin uso, eliminá claves compartidas y revisá qué puede hacer cada perfil.
- Semana 2, plata: poné al día la conciliación bancaria, empezá el arqueo diario y configurá la doble firma.
- Semana 3, compras y pagos: exigí orden de compra y remito antes de pagar, y que los datos bancarios de proveedores los cambie alguien que no paga.
- Semana 4, revisión: revisá con el dueño los reportes del mes (anulaciones, ajustes, cambios de precio) y escribí la matriz.
Después, la matriz se revisa cuando cambian personas o procesos.
¿Qué errores son comunes al armar el control interno?
Los errores comunes al armar el control interno son de diseño y de constancia:
- Controlar solo a los empleados. COSO cuenta entre los límites del control interno que la dirección pase por encima de él (COSO, 2013, p. 9).
- Compartir usuarios: el registro de cambios deja de decir quién fue.
- Conciliar solo el saldo final, sin explicar cada partida.
- Generar reportes que nadie lee.
- Ajustar stock o caja para que cierre, sin buscar la causa.
- Copiar la matriz de una empresa grande: mejor pocos controles bien hechos.
Preguntas frecuentes
¿El control interno es solo para empresas grandes? No. COSO aplica su marco a entidades grandes, medianas y chicas, y admite que en una chica sea menos formal (COSO, 2013, p. 2).
¿Quién es responsable del control interno en una pyme? El dueño o los socios, con el resto del personal. El contador trabaja con la información que sale de esos controles, pero los controles se hacen dentro de la empresa.
¿Qué es un arqueo sorpresa? Contar el efectivo sin aviso. ACFE no mide arqueos: mide auditorías sorpresa en general, asociadas con una pérdida mediana un 50 % menor (ACFE, 2026, p. 40); el arqueo sin aviso es su versión chica (criterio práctico).
¿Un ERP reemplaza al control interno? No. El ERP aplica permisos y deja rastro, pero alguien tiene que configurarlos y leer los reportes: para COSO, el control interno lo hacen las personas (COSO, 2013, p. 3).
¿Cuándo conviene pedir ayuda?
Conviene pedir ayuda cuando la conciliación bancaria no cierra hace meses, cuando la caja o el stock tienen diferencias que nadie explica o cuando cualquier usuario puede anular, ajustar o cambiar precios. En Contadores Córdoba, estudio contable y de tecnología, ordenamos el ERP de tu pyme: usuarios, perfiles, aprobaciones, reportes de excepción y matriz de controles. Trabajamos en Argentina y en Chile; la contabilidad en Chile la sumamos próximamente. Cada trabajo se cotiza a medida.
Esta información es de carácter general y orientativo; no reemplaza el asesoramiento profesional para tu caso particular.
Páginas relacionadas :
- Implementación de ERP para pymes en Chile
- Mi empresa está desordenada: por dónde empezar a ordenarla
- Cómo controlar el inventario de un negocio
- Tengo un ERP y nadie lo usa bien: cómo ordenarlo
- Qué hace el ERP y qué hace el contador
- Contador en Córdoba Capital
Fuentes
- Association of Certified Fraud Examiners. (2026). Occupational fraud 2026: A report to the nations. https://www.acfe.com/-/media/files/acfe/pdfs/rttn/2026/2026-report-to-the-nations.pdf (consultado el 6 de octubre de 2026).
- Berman, K., Knight, J., & Case, J. (2013). Financial intelligence: A manager’s guide to knowing what the numbers really mean (ed. rev.). Harvard Business Review Press.
- Committee of Sponsoring Organizations of the Treadway Commission. (2013). Internal control — Integrated framework: Executive summary. https://www.coso.org/_files/ugd/3059fc_1df7d5dd38074006bce8fdf621a942cf.pdf (consultado el 6 de octubre de 2026).
- Krajewski, L. J., Malhotra, M. K., & Ritzman, L. P. (2018). Operations management: Processes and supply chains (12.ª ed.). Pearson.
- Langenwalter, G. A. (2000). Enterprise resources planning and beyond: Integrating your entire organization. St. Lucie Press / APICS.
- Meehan, J., Simonetto, M., Montan, L., & Goodin, C. (2011). Pricing and profitability management: A practical guide for business leaders. Wiley.
- Ng, J. K. C., Ip, W. H., & Lee, T. C. (1998). The development of an enterprise resources planning system using a hierarchical design pyramid. Journal of Intelligent Manufacturing, 9, 385-399.
- Servicio de Impuestos Internos. (s. f.). ¿Qué es el Registro de Compras y Ventas (RCV)? https://www.sii.cl/preguntas_frecuentes/factura_electronica/001_003_6971.htm (consultado el 6 de octubre de 2026).
- Stein Smith, S. (2020). Blockchain, artificial intelligence and financial services: Implications and applications for finance and accounting professionals. Springer.
- Yaseen, S. G. (Ed.). (2022). Digital economy, business analytics, and big data analytics applications. Springer.